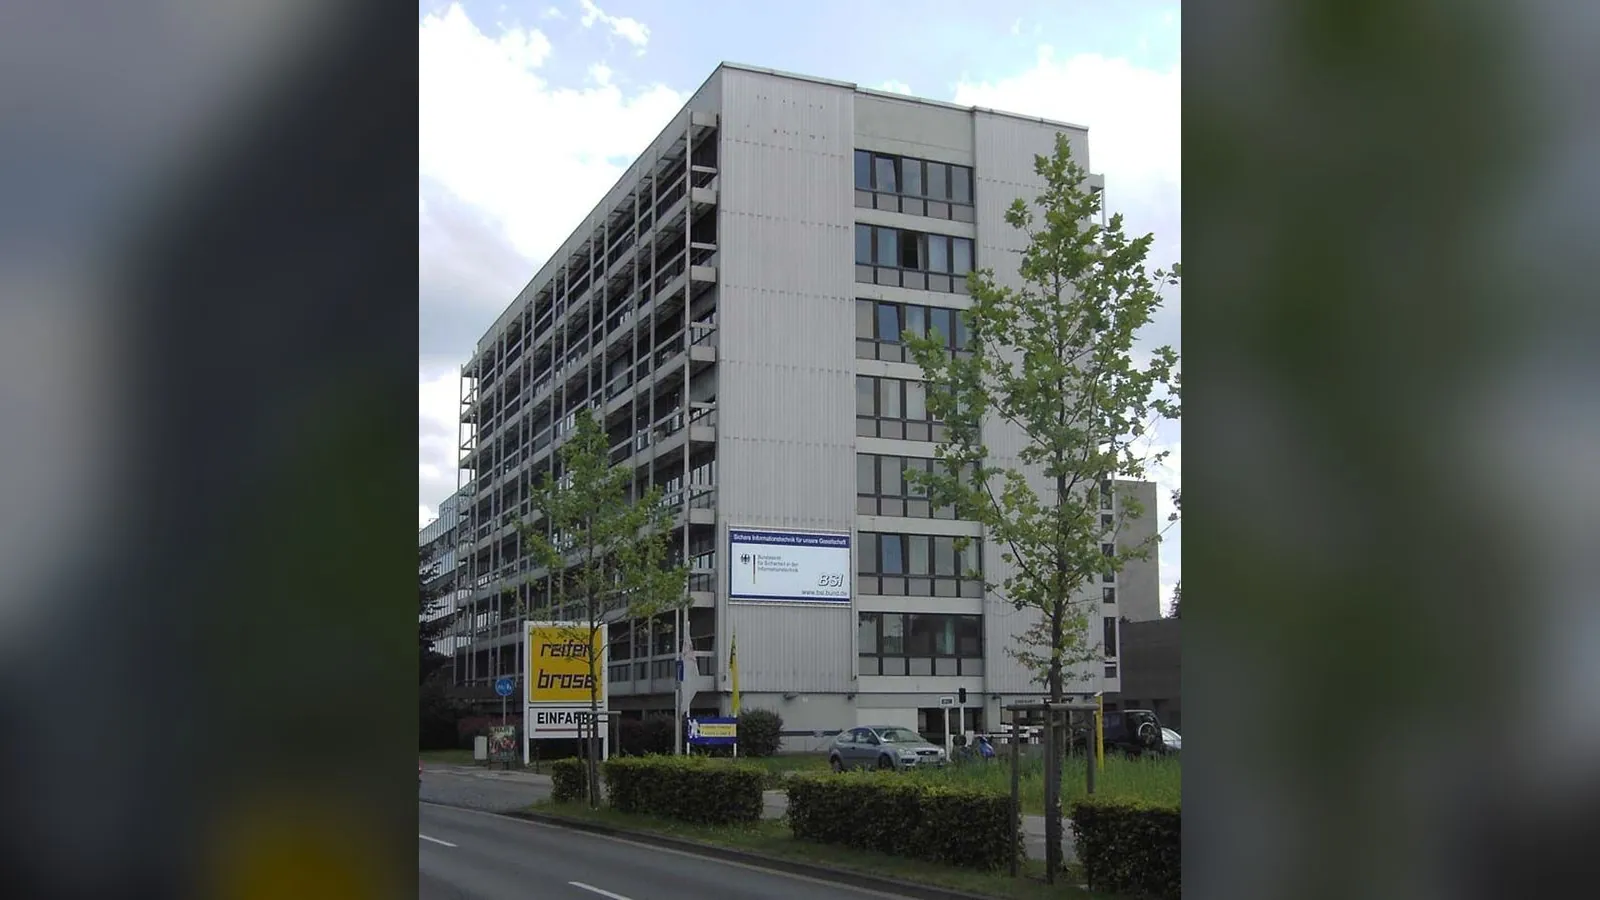
Kantor Federal Keamanan Informasi Jerman (BSI) menaikkan penilaian tahunan kondisi keamanan teknologi informasi negara itu pada Kamis, 19 November 2026, dari “tegang” menjadi “tegang hingga kritis”. Lembaga tersebut memperingatkan bahwa kecerdasan buatan yang semakin canggih mengubah kecepatan dan jangkauan serangan siber, sementara banyak perusahaan belum cukup siap.
Temuan itu merupakan penilaian risiko nasional, bukan klaim bahwa seluruh jaringan Jerman telah diretas atau setiap serangan terbaru menggunakan AI. Reuters melaporkan temuan kajian tahunan BSI tersebut.
Indeks ancaman meningkat tajam
Cyber Index BSI berada pada 238 poin pada pertengahan 2026, dibandingkan 124 poin pada periode yang sama tahun 2025, menurut angka yang dilaporkan Reuters. Ini merupakan kenaikan besar dalam ukuran ancaman siber lembaga tersebut. Indeks itu tidak boleh disamakan dengan jumlah serangan terkonfirmasi, korban, ataupun kerugian finansial.
BSI menggambarkan perubahan kemampuan penyerang. Model AI yang lebih kuat dapat membantu menemukan kelemahan perangkat lunak dan mendukung eksploitasi dengan kecepatan serta skala lebih besar. Menurut BSI, serangan menjadi lebih cepat, lebih murah dan lebih terarah; serangan berbasis email menurun ketika sebagian pelaku semakin menyasar sistem secara langsung.
Hal ini tidak membuktikan AI menyebabkan setiap insiden atau eksploitasi otomatis selalu berhasil. Namun, temuan tersebut menunjukkan pembela sistem mungkin memiliki waktu lebih singkat antara ditemukannya kelemahan dan upaya penyalahgunaannya.
Gangguan menjangkau layanan fisik
Reuters mengutip insiden siber yang mengganggu sistem pendingin supermarket di Eropa, bank darah di Prancis dan rumah sakit di Jerman. Contoh itu menunjukkan gangguan teknologi dapat menghambat operasi penting di luar komputer dan situs web.
Kasus-kasus tersebut tidak boleh dicampuradukkan: laporan yang tersedia tidak membuktikan pelaku, metode teknis atau penggunaan AI yang sama pada ketiganya. Maknanya terletak pada ketergantungan layanan sehari-hari terhadap infrastruktur digital yang saling terhubung.
BSI juga menyoroti bertambahnya permukaan serangan seiring semakin banyak proses terdigitalisasi dan perangkat terhubung di Jerman. Setiap sistem tambahan mungkin membutuhkan pemantauan, pembaruan dan pengaturan akses yang memadai.
Perusahaan kecil berpotensi kurang siap
Lembaga itu memperingatkan bahwa konsumen dan perusahaan bisa memiliki rasa aman yang keliru. Usaha kecil dan menengah, bagian penting ekonomi Jerman, mungkin tidak memiliki tim keamanan khusus maupun sumber daya untuk menghadapi serangan canggih.
Pengelola infrastruktur kritis umumnya lebih terlindungi karena menghadapi persyaratan regulasi lebih ketat, kata BSI, tetapi perbaikan masih diperlukan. Laporan itu juga menilai perusahaan terlalu lambat memperkuat pertahanan, termasuk memakai alat AI untuk menemukan kerentanan sebelum dieksploitasi penyerang.
Apa yang diubah regulasi, dan batasnya
Portal pelaporan resmi BSI menyebut implementasi nasional aturan keamanan siber NIS-2 Uni Eropa mulai berlaku pada 6 Desember 2025. Organisasi yang tercakup diwajibkan menggunakan portal BSI untuk pendaftaran dan pelaporan insiden.
Kewajiban pelaporan dapat meningkatkan visibilitas dan akuntabilitas, tetapi kepatuhan saja tidak mencegah pembobolan. Penilaian BSI menunjukkan tantangan praktis: memperbarui perangkat lunak, membatasi sistem yang tidak perlu terekspos dan menyiapkan prosedur respons insiden ketika metode serangan terus berubah.
Dampaknya melampaui Jerman. Organisasi di seluruh dunia semakin bergantung pada perangkat lunak, pemasok dan layanan terhubung yang serupa. Peringatan BSI menunjukkan meningkatnya kekhawatiran atas lingkungan ancaman, bukan ramalan bahwa serangan tertentu pasti terjadi. Ujian utamanya adalah apakah investasi pertahanan dan praktik keamanan sehari-hari mampu mengikuti risiko yang digambarkan lembaga tersebut.
Sumber: Reuters, 19 November 2026; informasi resmi BSI mengenai NIS-2.