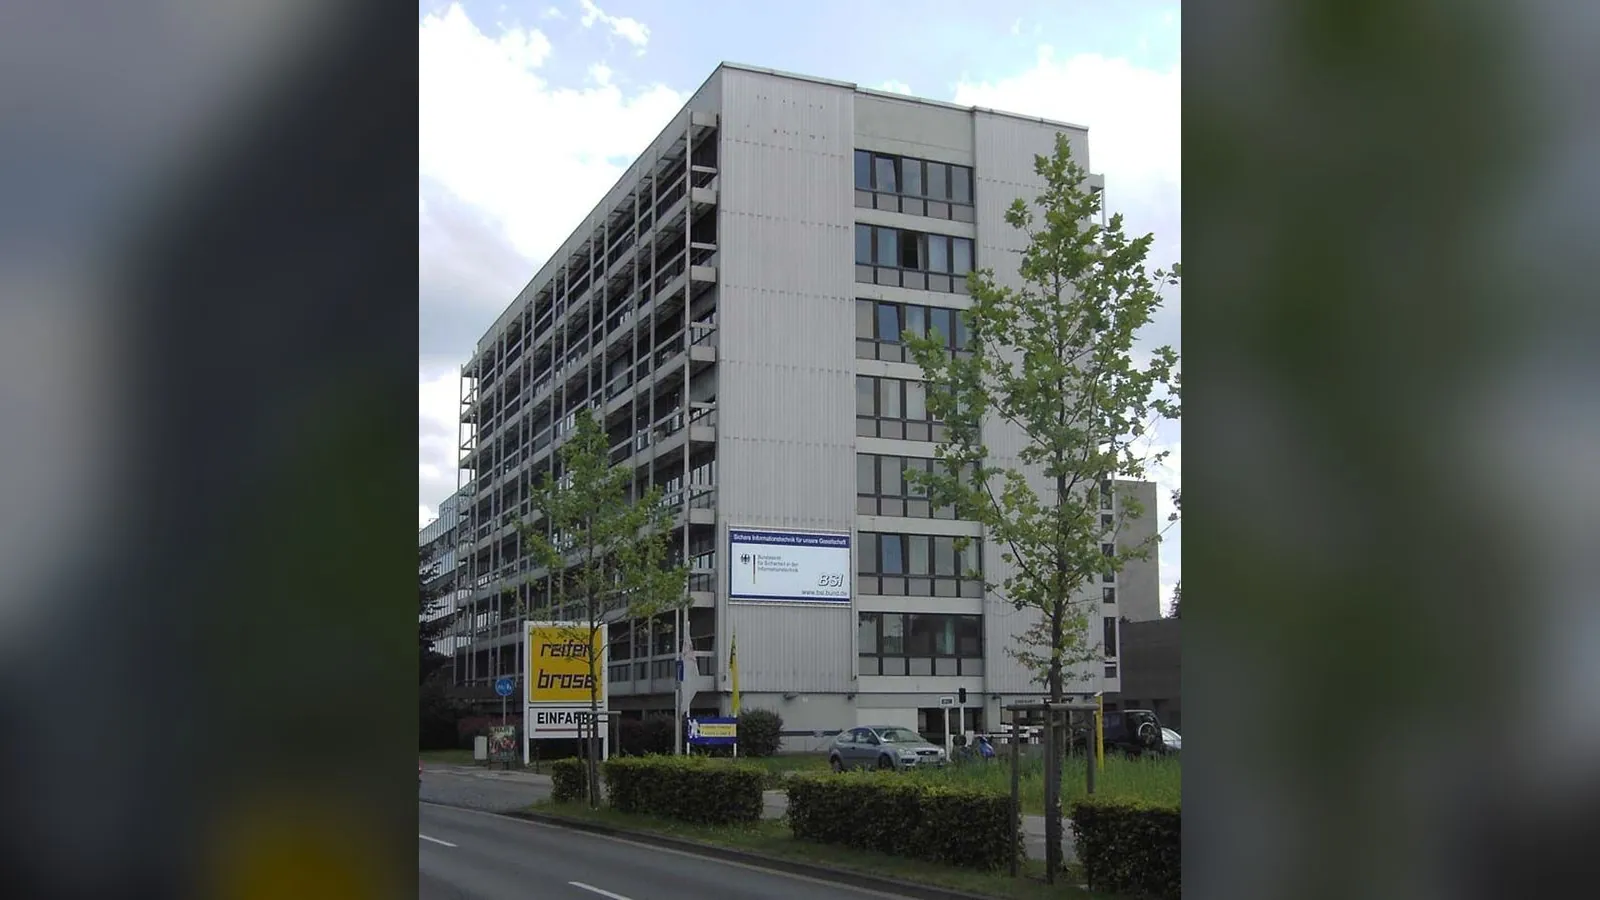
Badan keamanan siber federal Jerman menaikkan penilaian ancaman digital negara itu menjadi "tegang hingga kritis", menurut laporan Reuters pada 19 November 2026. Kantor Federal untuk Keamanan Informasi (BSI) menyatakan alat kecerdasan buatan yang semakin canggih membantu membuat serangan siber lebih cepat, murah, dan terarah. Peringatan tersebut menyangkut situasi risiko secara keseluruhan, bukan pengumuman satu pembobolan nasional baru.
Reuters melaporkan Cyber Index BSI meningkat menjadi 238 pada pertengahan 2026 dari 124 pada periode sama tahun 2025. Angka tersebut mencerminkan penilaian risiko lembaga itu dan tidak boleh dianggap sebagai jumlah serangan berhasil, korban, atau kerugian finansial. Kenaikannya juga tidak membuktikan bahwa AI menyebabkan setiap insiden yang memengaruhi penilaian.
AI memperluas kemampuan penyerang
Peringatan BSI menyoroti perubahan cara penyerang beroperasi. Sistem AI yang semakin mampu dapat mempercepat pencarian kerentanan dan membantu mengotomatiskan bagian dari kampanye berbahaya. Reuters melaporkan penyerang semakin sering menargetkan sistem terbuka secara langsung, bukan hanya mengandalkan email penipuan. Kedua metode dapat berlangsung bersamaan dan AI tidak menghapus ancaman konvensional.
Meluasnya layanan digital, sistem cloud, dan peralatan terhubung membuat pertahanan harus mencakup lebih banyak titik masuk. Satu komponen rentan dapat menjadi penting jika menopang layanan yang lebih besar. Karena itu, peringatan BSI relevan bukan hanya bagi perusahaan teknologi: rumah sakit, peritel, lembaga publik, dan operator industri sama-sama bergantung pada infrastruktur digital.
Gangguan terbaru menunjukkan dampaknya
Reuters menguraikan insiden belakangan ini yang memengaruhi layanan seperti pendingin supermarket, bank darah Prancis, dan rumah sakit Jerman. Contoh tersebut menunjukkan pentingnya ketahanan siber bagi operasi fisik dan layanan publik. Namun, semuanya tidak boleh disatukan sebagai satu kampanye terkoordinasi: laporan yang tersedia tidak membuktikan adanya pelaku, teknik, atau motif yang sama.
Penilaian itu juga muncul di tengah kekhawatiran tentang kerentanan kritis Java yang berpotensi memungkinkan akses tanpa izin pada sistem rentan. Keberadaan celah perangkat lunak tidak dengan sendirinya membuktikan eksploitasi di suatu organisasi. Paparan sebenarnya bergantung pada versi, konfigurasi, keterjangkauan sistem, dan mitigasi.
Tantangan khusus bagi organisasi kecil
Penilaian BSI menunjukkan banyak perusahaan dan konsumen meremehkan paparan risiko, sedangkan usaha kecil dan menengah lebih lambat memperkuat perlindungan. Operator infrastruktur kritis umumnya memiliki perlindungan lebih baik, menurut Reuters, tetapi masih perlu peningkatan. Perbedaan ini penting: peringatan nasional tidak berarti setiap organisasi memiliki kerentanan setara.
Bagi organisasi, implikasi praktisnya meliputi inventarisasi sistem, prioritas pembaruan keamanan, pembatasan akses istimewa, pengujian cadangan data, dan perencanaan kelangsungan layanan penting ketika terjadi gangguan. Langkah-langkah tersebut merupakan perlindungan, bukan jaminan bebas serangan. Organisasi juga memerlukan prosedur jelas untuk mengenali insiden dan melapor kepada otoritas terkait.
Aturan dan kewajiban pelaporan
Jerman memiliki pengaturan hukum tersendiri mengenai pelaporan keamanan siber. Panduan resmi BSI menyebut implementasi NIS-2 mewajibkan organisasi yang tercakup melakukan registrasi dan pelaporan insiden melalui portal BSI. Sebagian operator infrastruktur kritis dan lembaga federal tetap menggunakan jalur pelaporan yang telah ada selama masa transisi. Kewajiban ini bukan bukti bahwa suatu organisasi telah mengalami serangan.
Pertanyaan yang lebih luas adalah seberapa cepat organisasi dapat beradaptasi ketika alat ofensif berkembang. Penilaian BSI tidak menghitung berapa banyak serangan masa depan yang akan dimungkinkan AI, ataupun memprediksi tanggal gangguan besar tertentu. Maknanya terletak pada kesenjangan yang dapat melebar antara ketergantungan digital dan sumber daya yang digunakan untuk mengamankannya.
Sumber: Reuters, 19 November 2026; panduan NIS-2 BSI.